Компания подтверждает атаку на цепь поставок
Компания Ledger подтвердила, что некоторые её устройства, распределённые через малазийского реселлера CryptoBilis, содержали аппаратный имплант, который сливал криптовалютные кошельки пользователей. Следствие началось с сообщений о потерях средств владельцами, приобретавшими кошельки через этого регионального дилера, работающего по всей Юго-Восточной Азии.
Исследователи показывали имплант в Ledger X с 16 сентября — тампированные устройства продавались примерно за половину цены оригинального оборудования. Кошельки Ledger — это физические девайсы, разработанные для безопасного хранения приватных ключей, которые контролируют криптовалютные активы и авторизуют транзакции.
9 октября Ledger объявила, что начала расследование сообщений о потерях и попросила CryptoBilis прекратить продажу и отправку устройств Ledger. На следующий день компания подтвердила физическое повреждение по меньшей мере одного девайса, хотя остаётся неясным, как именно и когда произошла модификация.
«Ledger может подтвердить, что одно из устройств пострадавших пользователей содержало несанкционированный аппаратный имплант. Ledger связывается с затронутыми пользователями в рамках текущего расследования», — заявила компания.
Производитель криптокошельков отметил, что работает с правоохранительными органами, чтобы выявить преступника и привлечь его к ответственности. Ledger рекомендует пользователям, купившим устройство через этого реселлера, не инициировать настройку, если они этого ещё не сделали. Если кошелёк уже настроен, рекомендуется перевести активы на новый Ledger с новой seed-фразой.
Вчера Ledger опубликовала ещё одно обновление, подтвердив, что все сообщения пользователей о неожиданных утечках средств связаны с устройствами, проданными через CryptoBilis, и описав объём поражённых устройств как «ограниченный».
Два варианта физического имплантата
Хотя компания не раскрыла тип устройств, скомпрометированных в этой атаке на цепь поставок, в интернете обсуждаются шпионские имплантаты в Ledger X, которые сливаются с легитимным оборудованием.
Марк Карпелис, нынешний руководитель Karpeles Lab Inc. и CTO компании Shells.com, показал фото нового имплантата в Ledger X, назвав его «довольно впечатляющей эволюцией» по сравнению с предыдущими версиями, использовавшими ручную пайку проводов.
Бывший CEO Mt. Gox рассказал, что имплант был скрыт за экраном, но провод антенны выдавал наличие постороннего устройства. По словам Карпелиса, вредоносное оборудование захватывало вывод экрана девайса и нажатия кнопок, чтобы определить seed-фразу, а затем передавало её злоумышленнику по LTE-соединению, используя eSIM.
«Ledger Nano X используются для хранения крипто. Шпионские имплантаты используются для кражи любой крипто, которую вы в них храните», — объяснил Карпелис.
Хотя CEO не назвал CryptoBilis в качестве источника скомпрометированных устройств, он упомянул, что кошелёк был приобретён не через рекомендованные каналы Ledger, а через «известную платформу у китайского продавца (товар отправлен из Малайзии)».
Две версии имплантата в Ledger X
Tibane Labs, студия исследований и разработок в области криптовалют, подтвердила выводы Карпелиса и добавила, что для Ledger X существовали две версии имплантата.
Исследователи получили два варианта: один в устройстве Ledger, купленном на Amazon Japan у продавца из Китая (отправлено из Малайзии), другой приобретён на Yahoo! Auctions в Японии.
В отчёте, опубликованном в выходные, Tibane Labs отмечает, что злоумышленник освободил место для вредоносной схемы, заменив оригинальную батарею на меньшую, которая питает как имплант, так и Ledger X.
«Под батареей и антенной находится ST STM32G431KBU6 (Arm Cortex‑M4, 128 KB flash, UFQFPN‑32)», — обнаружили исследователи внутри одного из устройств.
Для подключения актёр использовал «крошечную eSIM размером 2×2 мм, восьмиконтактный корпус, рядом с MCU, и экранированный LTE-модуль, передающий данные». Во втором проанализированном кошельке исследователи Tibane обнаружили, что маркировки на микроконтроллере (MCU) и eSIM были стёрты, чтобы скрыть номера деталей.
Второй вариант, похожий на описанный Карпелисом, был более совершённым. Он работал на оригинальной батарее и поместился в пространство, обычно занимаемое поролоновой прокладкой под OLED-экраном.
В обоих случаях выдающей деталью была провод антенны: во втором имплантате он проходил вдоль верхнего края, в первом — был приклеен через верх батареи и экранированный LTE-модуль.
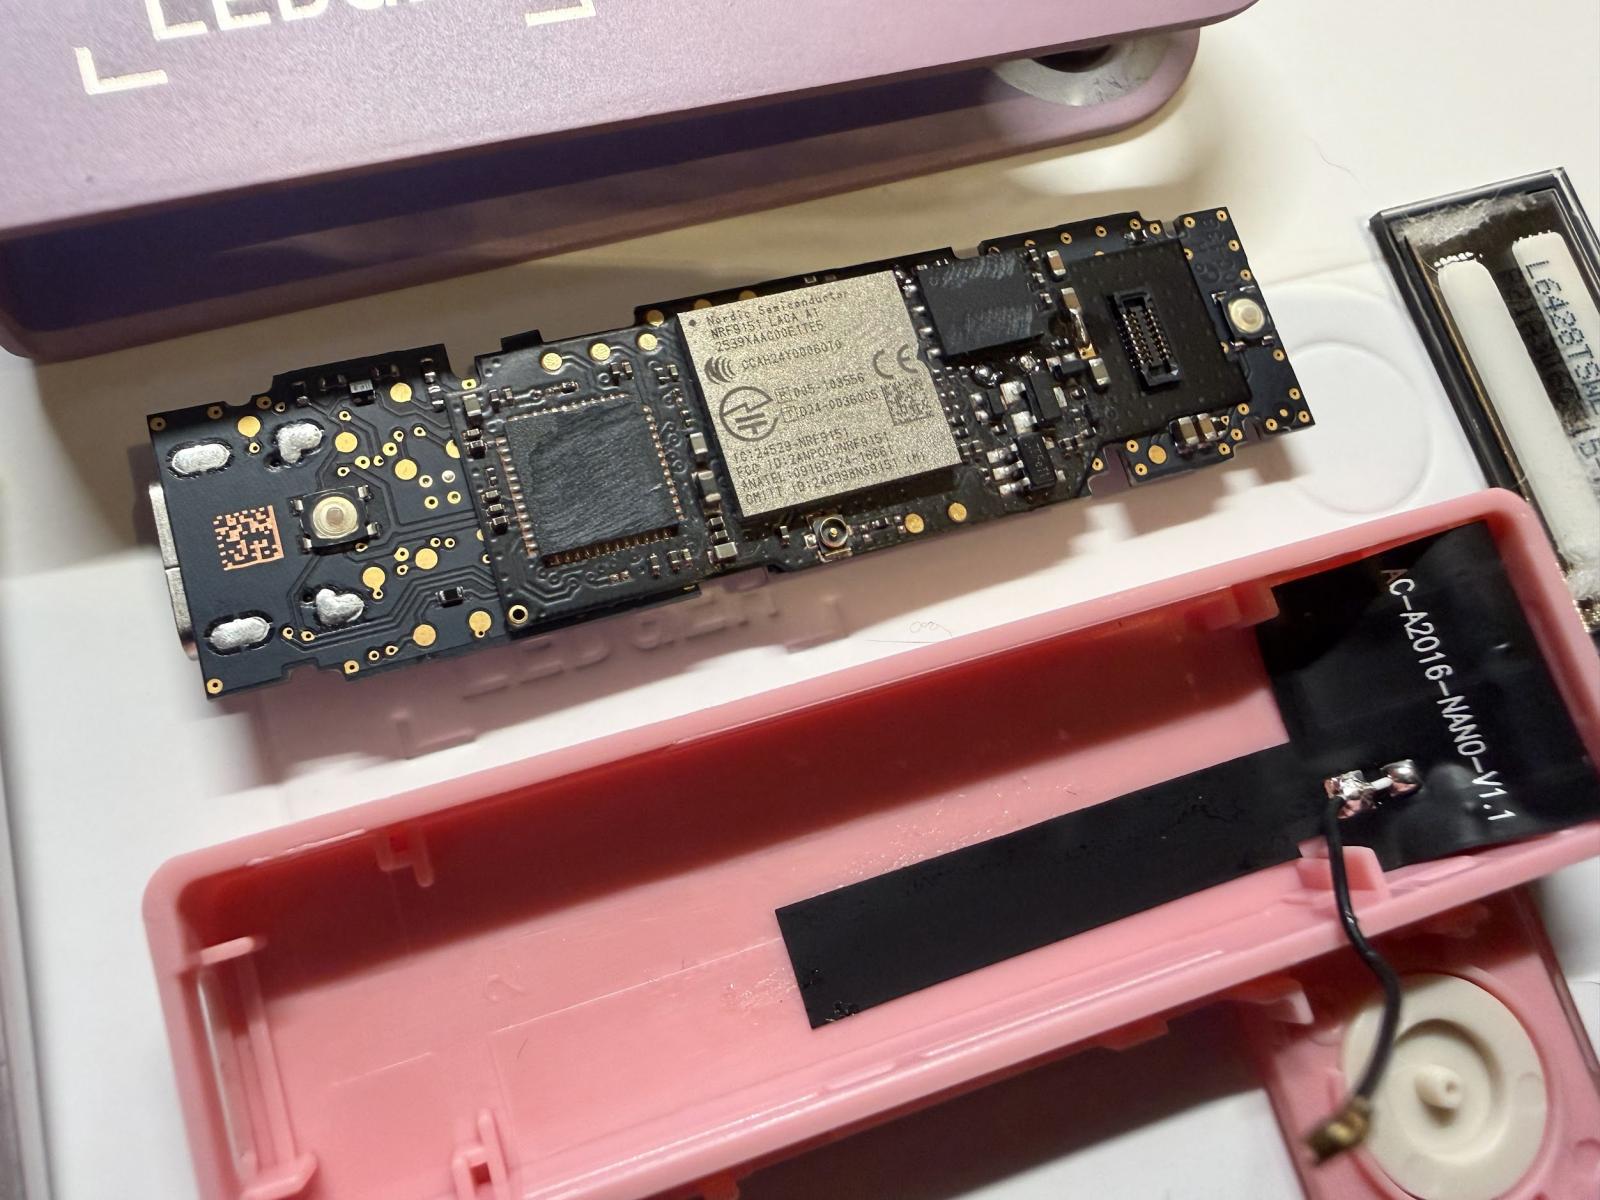
Исследователи предостерегали, что образец использовал «разработанный, панелизированный гибкий PCB, заказанный на производстве, а не собранный вручную разовый вариант».
Рекомендации и уверенность общества
Ledger рекомендует пользователям избегать покупок через неавторизованных реселлеров, так как это повышает риск получения поддельных или модифицированных устройств. Компания также напоминает своим авторизованным перепродавцам и дистрибьюторам получать продукты только через авторизованные каналы и избегать пополнения товаров из возвращённых товаров.
Ledger предоставляет механизм «Genuine Check» для определения подлинности устройства; однако явно предупреждает, что не может обнаружить добавленные имплантаты, если оригинальный Secure Element девайса остаётся неповреждённым.
На данный момент нет указаний на то, что какие-либо другие реселлеры Ledger поставляют скомпрометированные кошельки; однако доверие сообщества к сети реселлеров было подорвано, и многие теперь требуют её ликвидации.