Обнаружение подделки
31 августа разработчик получил письмо от клиента, обнаружившего на GitHub имитацию его ПО для трансформации данных. Вот скриншот репозитория:
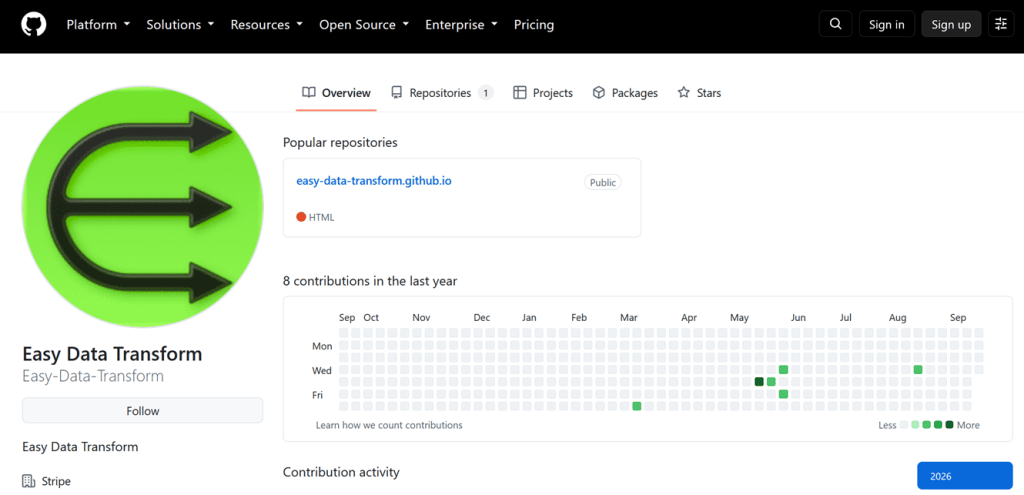
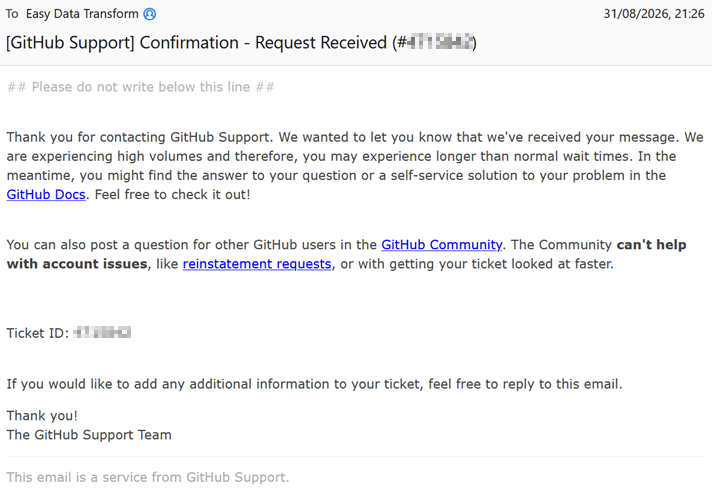
Репозиторий использовал название продукта и логотип без разрешения. В тот же день разработчик отправил жалобу на GitHub. Ответ пришёл автоматический:
Вредоносное содержимое
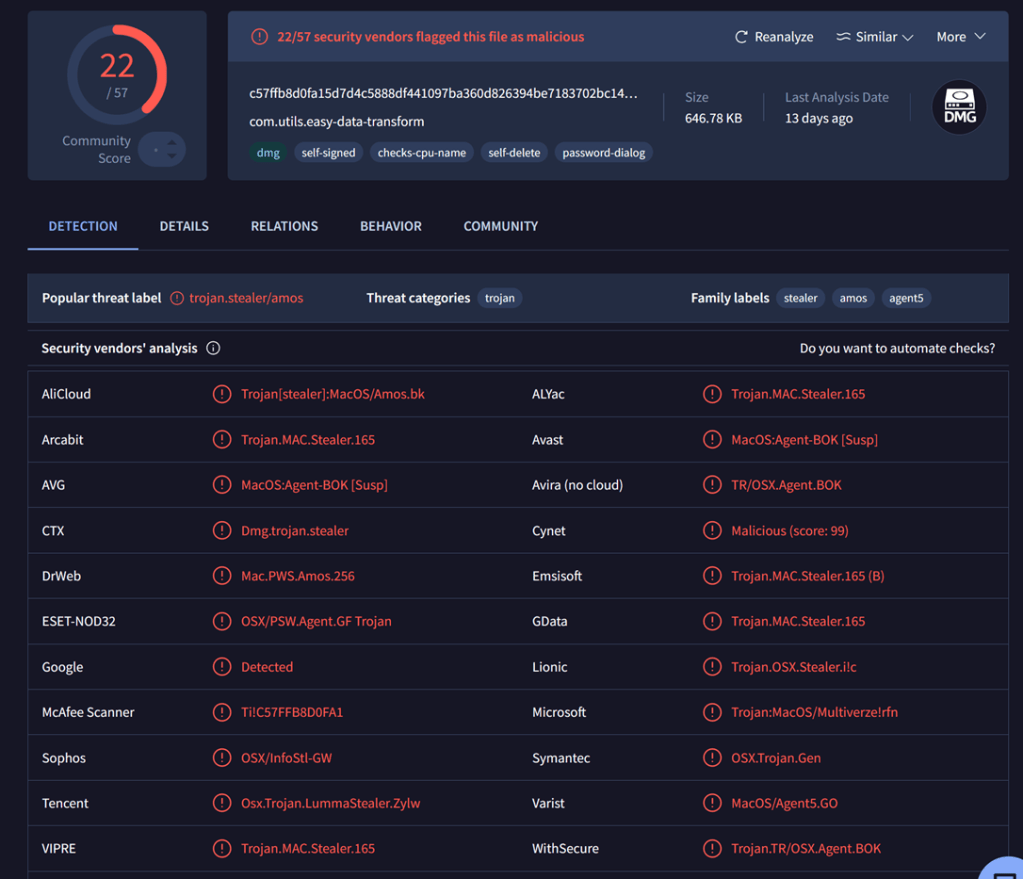
Коллега проверил Mac-файл .dmg из репозитория через virustotal.com и обнаружил множество предупреждений о вредоносе:
С помощью утилиты восстановления данных Isobuster выяснилось, что злоумышленники также изменили фоновое изображение .dmg-файла:
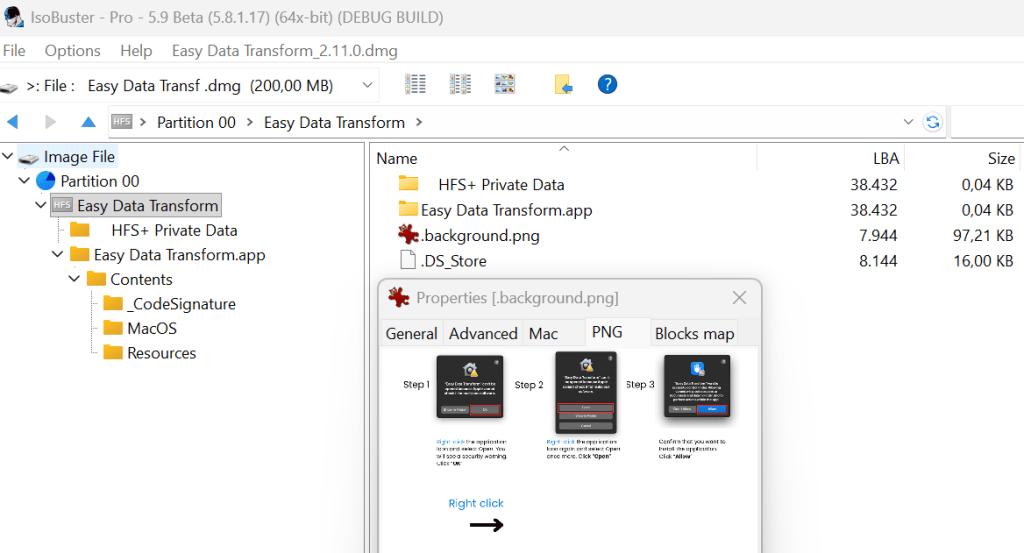
Новое изображение явно подбивало пользователей игнорировать любые предупреждения о вредоносе:
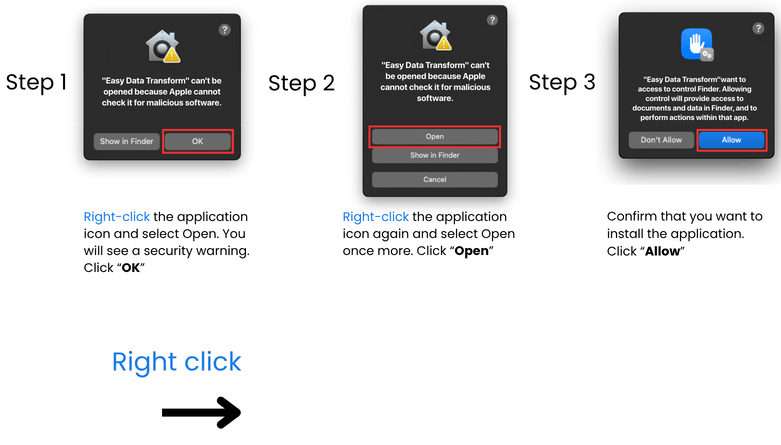
Игнорирование проблемы
10 сентября разработчик отправил дополнительную информацию на GitHub. К 23 сентября ответов от поддержки не было — прошло 23 дня без какого-либо ответа кроме первого автоматического письма. Это неприемлемо. GitHub мог бы работать лучше.
Неясно, какой будет следующий шаг. Может быть, DCMA-запрос к GitHub?
Реалистично говоря, .dmg скорее всего скачивают люди, которые хотят избежать оплаты лицензии на Easy Data Transform. Разработчик не испытывает особого сочувствия к ним, если их компьютеры будут заражены. Однако очень раздражает, что злоумышленники паразитируют на его работе.
P.S. По возможности всегда скачивайте ПО у официального разработчика.
Обновление: 24 сентября
GitHub наконец удалил нарушивший правила репозиторий примерно через 10 минут после появления этого поста на первой странице Hacker News. Просто потрясающий совпадение. Совершенно уверен!
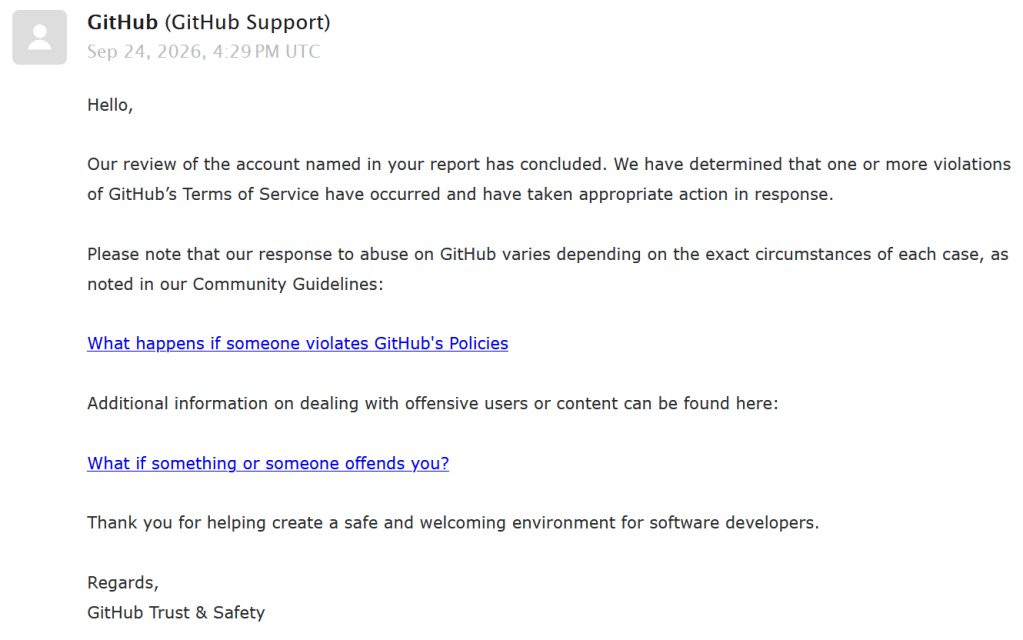
Мораль истории: если вам нужна хотя бы минимальная поддержка от GitHub, вам нужно попасть на первую страницу Hacker News.
И похоже, они могут действовать очень быстро, когда захотят.