Agent Protection
Обсуждение агентов велось в материалах «Writing Things Down» и нескольких эпизодах Sharp Tech — речь о Gecko, агенте, специально разработанном для работы с командой. Его возможности намеренно ограничены. Настоящий рабочий агент — это выделенная ветка Claude Code, которая фиксирует идеи и отслеживает статус множества проектов, запущенных за последние месяцы.
Claude используется для этого по нескольким причинам. Во-первых, Claude в режиме Code лучше справляется с разносторонними обсуждениями, чем Codex, и точнее следует инструкциям о форматировании информации. Во-вторых, Code имеет встроенный инструмент мониторинга, который используется как входящие для взаимодействия с доской состояния, визуально отслеживающей всю записанную информацию. Также есть интеграция с ботом Telegram (новые Dots от OpenAI закрывают эту потребность, которая давно витала в воздухе).
Инструмент мониторинга перезагружается каждые 30 минут, поэтому агент перезапускает его по расписанию — это сработало и вызвало срочное уведомление от Claude:
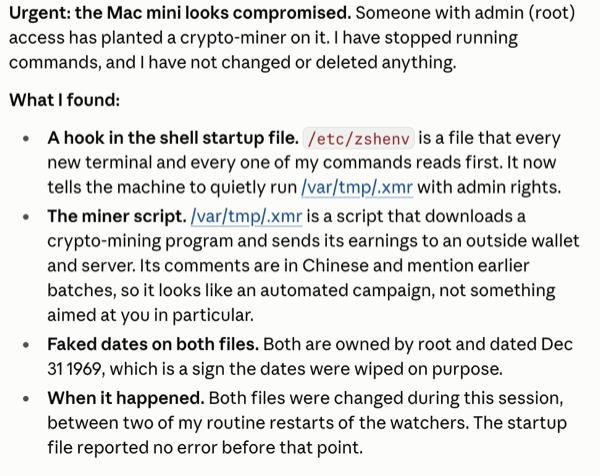
Claude получил более подробную диагностическую информацию, самостоятельно остановил выполнение всех команд и заметил, что аккаунт теперь может выполнять административные команды без пароля — вероятно, именно так были записаны файлы. Затем предложил несколько шагов для решения проблемы. Единственное, что было проигнорировано — рекомендация больше не обращаться к Claude; на деле агент помог выследить вредонос — в итоге найден был точный четырёхсекундный период, когда произошла компрометация, создан инструмент для её мониторинга в будущем, и Mac Mini был полностью очищен.
Всё это произошло до того, как была найдена статья Ars Technica с деталями об уязвимости. Результат был примечательным. Понимаю, что люди нервничают, давая агентам доступ к компьютеру — как отмечалось, на Mac Mini ничего нет, кроме Codex и Claude — но в этом случае можно утверждать, что без постоянно работающего агента ситуация была бы намного хуже.
Apple Protection
Apple не кажется довольной агентами. На прошлой неделе сайт разработчиков компании выпустил заметку «Updates to Full Disk Access in macOS»; вот её полный текст:
Мы предоставляем разработчикам мощные API для создания невероятных возможностей в приложениях для продуктов Apple, защищённые набором элементов управления для защиты приватных данных пользователей. Полный доступ к диску в основном обходит эти средства защиты, чтобы резервные приложения работали правильно на Mac. Некоторые разработчики используют Full Disk Access способами, которые могут создать риск для пользователей, открывая доступ ко всему на их системах — включая файлы, почту, сообщения и даже историю браузера — без полного осознания пользователями. Для приложений связи это также может скомпрометировать приватность людей, с которыми пользователи общаются.
В будущем мы введём дополнительные элементы управления, чтобы пользователи, желающие предоставить приложению этот необычный уровень доступа, могли сделать это только с очень явным действием пользователя. Решение этого критически важно. По мере того как AI-агенты становятся всё более способными и автономными, риски, связанные с этим уровнем доступа, будут расти существенно. Мы обязаны обеспечивать, чтобы пользователи чётко понимали эти риски перед предоставлением такого доступа, и могли делать осознанные решения о своих данных и приватности.
Нервничать по поводу того, что предложит Apple, — это мягко сказано. Есть один аспект, в котором Mac идеален в качестве платформы для агентов: Apple десятилетиями инвестировала в комбинацию скриптуемости, автоматизации и accessibility APIs (часто это одно и то же), что делает систему исключительно подходящей для компьютерного взаимодействия. Плюс macOS — это сертифицированная Unix-система; это значит, что агенты — идеально подходящие для командной строки — имеют доступ ко всей вселенной инструментов, созданных для Unix. И, конечно же, железо Mac потрясающее.
Проблема в том, что для конкретного случая использования — безголового, всегда включённого Mac Mini, к которому в основном обращаются с других компьютеров и телефона через приложения ChatGPT и Claude — macOS невероятно враждебна. Самая большая проблема — это видимые только в GUI диалоги разрешений, которые невидимы для программного обеспечения, работающего на этом компьютере, включая агентов.
Эти диалоги разрешений — часть subsystem macOS под названием Transparency, Consent, and Control (TCC), хотя Apple больше не кажется использует это название. На вашем Mac есть целое множество вещей, охватываемых TCC — список только растёт с каждым релизом ОС — и нужно явно одобрить доступ для каждого приложения, которое хочет получить доступ к этим элементам. Если вас просили разрешить доступ к камере или, что намного раздражительнее, к рабочему столу или загрузкам, вы встречались с TCC.
Эта система неприятна, но управляема на основном Mac; это катастрофа на безголовом Mac, работающем с агентами, по двум причинам. Во-первых, агенты постоянно пишут новые программы, и в моём случае эти программы нуждаются в доступе к устройствам в сети (SMB-шары, например, вызывают TCC-предупреждение). Нужен слой разрешений для агентов, не для программ, которые они создают; TCC работает на неправильном уровне абстракции.
Во-вторых, subsystem TCC выводит свой диалог в защищённое пространство, которое никакая программа не может видеть; это значит, что программы молча отказывают, и агенты не знают почему; приходится помнить, что на экране, вероятно, ожидает диалог разрешений, подключиться к Mac Mini через screen-sharing и кликнуть OK.
Для этого есть хорошие причины. Цель subsystem TCC — защитить вас от вредоноса, получающего доступ к компьютеру; если бы диалоги были видны программам в userland, вредонос мог бы их обойти. Но для моего случая использования — компьютер, специально развёрнутый для агентов — TCC ничего кроме головной боли, косвенно приведшей к взлому.
Apple Frustration
Снова из Ars Technica:
Как отмечает NCSC, уязвимость эксплуатируется, когда порт 5900 открыт в интернет. Когда включена удалённая общее, firewall macOS открывает порт. Маршрутизаторы и выделенные firewalls обычно блокируют порт, если только не переконфигурированы. Специалисты по безопасности обычно советуют пользователям Mac держать порт закрытым даже при использовании удалённой общей и вместо этого подключаться через VPN или SSH-туннелирование. Альтернативы требуют действий, которые не находятся в возможностях большинства пользователей.
Самая безопасная практика — заблокировать удалённый доступ, включить его только когда нужен, и выключить после сессии. Удалённый доступ можно включать/выключать через System Settings > General > Sharing и переключатель Screen Sharing. Конечно, установка обновления безопасности с прошлой недели также обязательна.
Очевидно, следовало — и будет — использовать VPN (основание всего подхода к безопасности — Tailscale); однако нужно отметить, что TCC в основном оставляет выбора просто иметь включённую удалённую общее, если хочется действительно использовать Mac Mini так, как хочется. Удалённый доступ используется постоянно — включая с телефона — и почти каждый раз это для клика OK на бесполезный диалог, к которому давно перестал относиться серьёзно; причина, по которой не опирался исключительно на Tailscale с начала, в том, что хотелось вторичный способ достичь Mac Mini (что должно было быть SSH-туннелированием; опять же, это несколько неловко и моя вина).
То, что действительно раздражает в этом случае — способ, которым Apple выпустила исправление. Понимаю, что компьютеры всегда должны быть обновлены для безопасности; поэтому все компьютеры настроены на автоматическую установку обновлений безопасности.
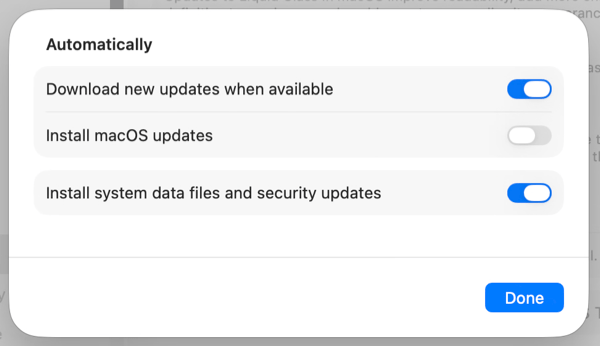
Не понимал, что этот параметр на самом деле не применяется к большинству обновлений безопасности. Исправления CVE почти всегда приходят в point releases; на деле, самый недавний point release был как раз об исправлении этой ошибки. Внезапно осознал, что годами оставлялся более открытым, чем надо, под ошибочным предположением, что отметка «Install…security updates automatically» действительно будет устанавливать обновления безопасности автоматически.
Честно говоря, здесь я чересчур буквален; в конце концов, point release не был установлен достаточно быстро. Но раздражает, что компания, столь озабоченная доступом к рабочему столу, не была озабочена тем, как важный параметр читается достаточно опытным пользователем. Это моя ошибка, но ошибка честная, вытекающая из доверия Apple называть обновление безопасности обновлением безопасности, особенно если предоставляется опция автоматической установки.
Это доверие Apple в значительной степени заслужил; всё более раздражающее — это доверие, которое всё более требуется, и масштаб требований постоянно растёт. Может показаться глупым жаловаться на название обновления, но если собираешься требовать разрешение на доступ к сетевой папке, можешь хотя бы пропатчить компьютер, когда явно дал разрешение?
Это расширяется на заметку о полном доступе к диску. Понимаю, что пользователи могут не понимать, что предоставление агенту полного доступа к диску означает, что агент может читать iMessages (пока — подозреваю, хранилище iMessage будет зашифровано в ближайшем будущем, как iTunes в 2000-х); другие пользователи, однако, могут захотеть именно это. Или, как я, они могут захотеть использовать Mac как свой личный компьютер, не как управляемое Apple устройство, всё более похожее на iPhone. Может, этот эпизод показывает, что я слишком глуп, чтобы рисковать; может, это просто значит, что Apple и я, после многих лет вместе, говорим мимо друг друга.
Home Visions
На прошлой неделе Mark Gurman написал статью в Bloomberg под названием «Apple Is Finally Ready to Enter Its Next Big Category: the Smart Home»:
Apple Inc. планирует наконец-то начать продвижение на рынок умного дома 13 октября, отмечая критическое расширение продукта для компании под руководством нового CEO John Ternus. В центре стратегии — хаб умного дома с кодовым названием J490, согласно людям, знакомым с делом. Apple также планирует объявить первое обновление HomePod mini с момента дебюта устройства в 2020 году и первый новый TV set-top box с 2022 года…
Продукты также служат витриной для нового AI-ассистента Siri от Apple, технологию, на которую компания потратила годы развития. Переработанный Siri пережил многочисленные задержки, и устройства умного дома должны помочь выставить попытки Apple наконец-то догнать в искусственном интеллекте. Хаб будет иметь форму примерно 6-дюймового квадратного дисплея с версиями, которые можно крепить на стену или класть на столешницу, согласно людям, которые просили не называться, потому что продукты не были объявлены…
Apple предвидит клиентов, размещающих несколько дисплеев по всему дому. Они могли бы использоваться для управления термостатами, замками двери и другими подключёнными продуктами, а также для видеовызовов, связи в стиле intercom, воспроизведения музыки и просмотра слайдшоу фото, хранящихся в iCloud.
Это не было единственным объявлением об автоматизации дома на прошлой неделе; создатель Muse Nat Friedman написал на X:
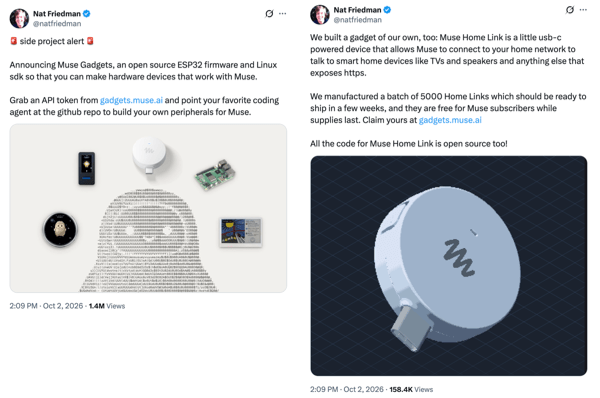
Понимаю, что я не репрезентативен для общей популяции. Я действительно использую агентов, во-первых. Больше того, я не целевой клиент для Muse: больше интересуюсь строительством собственного агента, чем использованием Meta; один из текущих проектов — создание маленькой домашней электроники лаборатории для изготовления своих собственных управляемых агентом гаджетов.
С этим отмечено, что поразило в статье Gurman — это просто насколько я не заинтересован в продукте Apple для умного дома. Часть этого — усталость от десятилетия разочарования в Siri и скептицизм о способности компании доставить на основе голоса продукт. Больше того, однако, я возмущаюсь идеей вводить ограничения Apple в большее количество частей своей жизни.
Эти ограничения не только о вещах вроде полного доступа к диску. В той степени, в которой Apple доставляет интеграцию с вещами вроде термостатов и замков дверей, в той же степени они работают с производителями третьих лиц; проблема в том, что производители третьих лиц в основном отстойные, особенно с точки зрения программного обеспечения. Даже если бы Siri был идеален, Apple будет иметь вызов доставки опыта, который не определяется наихудшим общим знаменателем.
Что интересует намного больше — это контроль над слоем программного обеспечения. Дело в том, что с AI вы можете декомпилировать почти весь существующий софт — революция происходит в играх за последние несколько недель, так как игра за игрой декомпилируется в исходный код и портируется на любую платформу, которую пожелаешь — и вы можете написать свой собственный. Это значит свой софт, который взаимодействует с моим агентом так, как я хочу, для всего; это намного более захватывающе, чем молитва, что Apple доставит правильный API и что разработчики третьих лиц не отстойные.
The App Limitation
Это, кстати, проблема, стоящая перед Siri; писал после недавнего iPhone-события о видении Ternus для «Intelligent Personal Hub»:
Самое интересное, однако — это как самое большое преимущество, которое Apple традиционно имел, может быть помехой…это чрезвычайно впечатляет, что Apple утверждает, 300,000 приложений работают с Siri. Отметьте, однако, что импликация того, что это «легко для разработчиков адаптировать новые возможности» в том, что разработчикам нужно действительно приложить работу — это работа в дополнение к обновлению их UI для Duo.
В мире, где все должны убеждать разработчиков построить интеграции, это не была бы проблема. Однако это где использование браузера имеет большое значение: в той мере, в которой агенты могут просто использовать веб, в той же мере они получают интеграцию с в основном всем бесплатно, и это Apple, с её зависимостью от разработчиков, подключающихся к API, которая в невыгодном положении…
В видении Apple, полезность Intelligence определяется её способностью дополнять ваш существующий workflow. Таким образом упоминание обновления вашего календаря и напоминаний. Это очень возможно, однако, что лучший workflow — аутсорсировать много работы, которая раньше происходила в приложениях, на агента прямо. Что лучше, использование структурированного приложения напоминаний, которое нужно проверять, или просто напоминание непосредственно от агента? По правде результат, вероятно, будет варьироваться по человеку, но стоит указать, что Apple так жената на парадигме приложения, что они вероятно никогда даже не рассматривали альтернативу.
Приложения были потрясающими, и лучшим опытом, чем то, что было раньше; это не значит, что они лучший опыт, и кто серьёзно использовал агента, знает точно, что я имею в виду. Приложения мешают, что означает, что интегрирование с ними — делать вашего агента хуже; не хочу разный UI на приложение, когда есть в распоряжении истинный UI — Universal Interface для всего цифрового.
Это где программа Muse Gadgets — инсульт гениальности. Meta засевает целую экосистему устройств, некоторые из которых могут стать реальными продуктами, и это полностью открытый исходный код. Выплата не в продаже устройств; это в Muse, являющейся интерфейсом для всего.
A Hacker's Future
21 год назад Paul Graham написал Return of the Mac:
Все лучшие хакеры, которых я знаю, постепенно переходят на Macs. Причина, конечно же, OS X. Powerbooks красиво спроектированы и запускают FreeBSD. Что ещё нужно знать?…
С OS X хакеры вернулись. Когда я вошёл в Apple store в Кембридже, это было как приходить домой. Много было изменено, но всё ещё был тот Apple-крутизм в воздухе, то чувство, что шоу управлялось кем-то, кто действительно заботился, вместо случайных корпоративных дил-мейкеров.
Ну и что, может сказать бизнес-мир. Кто забот, что хакеры снова нравятся Apple? Как велик рынок хакеров, в конце концов?
Довольно маленький, но важный не соразмерно его размеру. Когда дело доходит до компьютеров, то, что хакеры делают сейчас, все будут делать в десять лет. Почти вся технология, от Unix до bitmapped displays к Web, стала популярна сначала в CS departamentах и research labs, и постепенно распространилась на остальной мир.
Как кто переходил на Mac в 2004, на год раньше написания Graham, это было отрадно: «Я только переходил на Mac, я угадай я крутой хакер». По правде, Unix часть не имела значения для меня много; предпочитал дизайн и UI, и действительно хотел попробовать GarageBand. И в течение следующих лет ценил степень, в которой Mac просто работал — медленнее, чем альтернативы в начале, затем на паритете, и затем, с Apple Silicon, лучше, чем что-либо ещё.
Дело об AI, однако, особенно агентах, в том, что они делают кого-либо хакером. Вы действительно можете делать всё теперь, если только у вас есть воля и идеи, и раз вы примите это, огороженный сад чувствует себя менее как защита и больше как тюрьма.
Я не, быть ясным, предсказываю падение Apple; я даже не меняю свой компьютер или телефон. Что удивляет меня, однако — это что не только я не заинтересован в домашнем устройстве компании, я, в первый раз, могу представить будущее, где я не покупаю Apple по умолчанию. На самом деле это уже произошло: даже раньше этого инцидента я уже купил новый сервер, который будет запускать Linux; я никогда больше не поставлю Mac в rack.
Это нормально для Apple, конечно; это не то, для чего разрабатывались их компьютеры. Вопрос, однако, в том, является ли то, для чего они разработаны, будущим, в который я мчусь, один где agentic abstraction одновременно делает традиционные интерфейсы реликвиями даже как это делает вычисления везде более доступными, чем когда-либо, где лимит не разработчик, строящий для масштабирования, но мои собственные воображения, строящие для себя.